Szpitale w Polsce stoją w obliczu narastającego zagrożenia cyberatakami, które mogą prowadzić do poważnych konsekwencji dla bezpieczeństwa pacjentów. Zgodnie z przepisami o krajowym systemie cyberbezpieczeństwa (KSC), placówki te muszą stosować ten sam system zarządzania bezpieczeństwem informacji co administracja publiczna, co obejmuje obowiązek zgłaszania incydentów w określonych terminach. Mimo to sektor ochrony zdrowia nadal zmaga się z dużą luką między skalą zagrożeń a przygotowaniem placówek.
Według danych, od 2021 roku liczba incydentów cyberbezpieczeństwa w polskiej służbie zdrowia wzrosła czterokrotnie. Najczęstszym wektorem ataku pozostaje phishing, stanowiący ponad połowę udanych ataków na systemy szpitalne. Z badania wynika, że tylko 13% placówek medycznych posiada własne zespoły ds. cyberbezpieczeństwa, a 15% korzysta z zewnętrznego wsparcia. Aż 72% nie ma żadnej struktury dedykowanej tym zagadnieniom, co pogłębia zagrożenie w obliczu coraz bardziej wyrafinowanych ataków, takich jak ransomware.
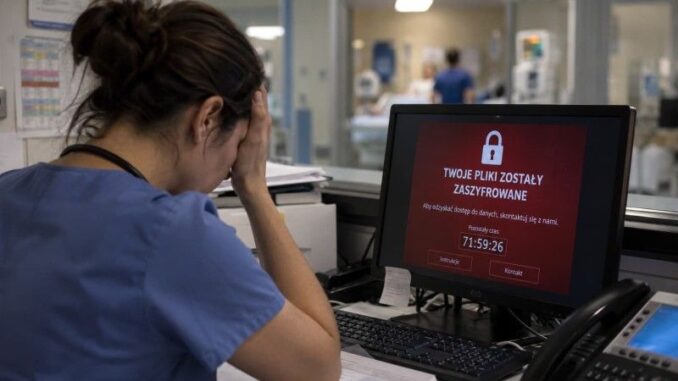
Konsekwencje ataków ransomware sięgają daleko poza straty finansowe. Zaszyfrowanie systemów może skutkować brakiem dostępu do dokumentacji medycznej, zakłóceniem przyjęć pacjentów i sparaliżowaniem diagnostyki. W ekstremalnych sytuacjach szpitale zmuszone są przekierowywać pacjentów do innych placówek, co może mieć poważne implikacje dla życia i zdrowia pacjentów.
Od marca do lipca 2026 roku kilka znanych placówek, w tym Samodzielny Publiczny Wojewódzki Szpital Zespolony w Szczecinie oraz Bonifraterskie Centrum Medyczne, padło ofiarą ataków ransomware przez tę samą grupę przestępczą, która odpowiada za ponad 700 podobnych ataków na świecie. Zdarzenia te pokazują, że zagrożeniem jest nie tylko poufność danych, ale także fizyczne bezpieczeństwo pacjentów.
Z danych CSIRT Centrum e-Zdrowia wynika, że w 2025 roku odnotowano 1441 incydentów bezpieczeństwa w sektorze ochrony zdrowia, co oznacza wzrost o ponad 60% w porównaniu do roku poprzedniego. Wśród nich osiem to ataki ransomware, a pięć uznano za poważne zgodnie z ustawą o KSC.
Aby sprostać tym wyzwaniom, nie jest konieczne budowanie odrębnego modelu bezpieczeństwa dla sektora zdrowia. Systemy zarządzania bezpieczeństwem informacji porównywalne do stosowanych w administracji publicznej mogą tu znaleźć zastosowanie z pewnymi specyficznymi uwzględnieniami. Niezbędna jest jednak odpowiednia klasyfikacja aktywów i dostosowanie planów awaryjnych, które zapewnią funkcjonowanie szpitali nawet bez dostępu do elektronicznych systemów.
Kluczowe jest również, by edukacja personelu była dostosowana do ryzyka klinicznego, a incydenty zgłaszane były natychmiastowo, niezależnie od struktur hierarchii klinicznej. Dyrektorzy szpitali i naczelnicy wydziałów bezpieczeństwa muszą przyjąć osobistą odpowiedzialność za zarządzanie ryzykiem, ponieważ kary za brak wdrożenia odpowiednich procedur mogą sięgać nawet 300% ich rocznego wynagrodzenia. Działania te powinny skupiać się na priorytetach wdrożenia przepisów, aby zapewnić bezpieczeństwo pacjentów i skuteczną ochronę danych.
Zagrożenie związane z cyberatakami w służbie zdrowia to realne wyzwanie, które wymaga natychmiastowych działań i zaangażowania na szeroką skalę. Placówki medyczne muszą nie tylko reagować na incydenty, ale także proaktywnie przygotowywać się na potencjalne zagrożenia.
Dodaj komentarz