
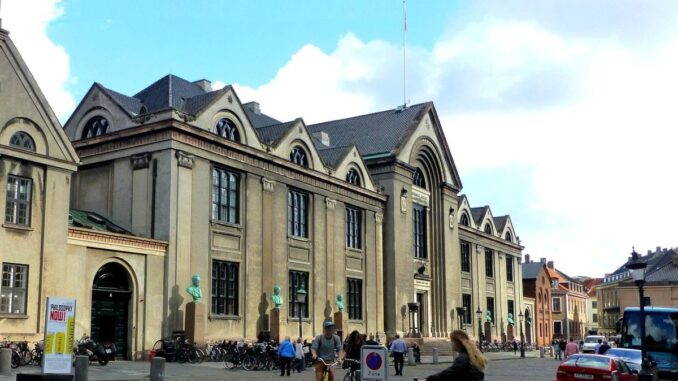
Uniwersytet w Kopenhadze doświadczył poważnego cyberataku, podczas którego hakerzy uzyskali dostęp do krytycznego środowiska testowego oraz przechwycili wrażliwe informacje o 20 tysiącach studentów i pracowników. Zgromadzone dane, obejmujące m.in. kody PIN, które służą do regulacji dostępu do budynków uczelni, mogą zostać wykorzystane w sposób zagrażający bezpieczeństwu osób oraz infrastruktury kampusu.
Rzecznik Uniwersytetu poinformował, że haking miał miejsce w dniu 20 października, a następnie szybko podjęto niezbędne kroki mające na celu zablokowanie dostępu dla niepowołanych osób. Uczelnia wdrożyła środki ostrożności, ograniczając dostęp fizyczny do niektórych kluczowych obszarów na kampusie w Kopenhadze. Takie działania były konieczne aż do momentu zmiany wszystkich kodów PIN dotkniętych tym incydentem.
Zaatakowany system zawierał dane osobowe 525 tysięcy osób, co czyni incydent jedną z bardziej znaczących prób włamania do infrastruktury edukacyjnej w ostatnich latach. Atak został zgłoszony do Duńskiej Agencji Ochrony Danych oraz odpowiednich organów państwowych, które monitorują skutki oraz prowadzą dochodzenie w sprawie.
Nie jest to pierwszy przypadek, kiedy uniwersytety stają się celem cyberprzestępców. Wcześniej, do medialnych przypadków należały m.in. incydenty na paryskiej uczelni, gdzie doszło do wycieku dokumentów, oraz atak grupy ransomware na uniwersytet w Tajwanie. Takie wydarzenia podkreślają, jak ważne jest zabezpieczanie danych w instytucjach akademickich, które są krytycznym zasobem państw i kluczowym elementem suwerenności technologicznej.
Gdy bezpieczeństwo uczelni zostaje naruszone, zagraża to nie tylko prywatności danych osobowych, ale również prowadzeniu badań naukowych oraz projektów o potencjalnym znaczeniu strategicznym. W związku z tym konieczne jest podjęcie zintegrowanych działań mających na celu wzmocnienie ochrony przed cyberzagrożeniami.
Uniwersytet w Kopenhadze nadal analizuje skutki ataku i zapowiada ujawnienie dalszych szczegółów, gdy tylko sytuacja zostanie w pełni rozpoznana. Na chwilę obecną, najważniejszym krokiem pozostaje jednak zapewnienie bezpieczeństwa danych i odbudowa zaufania wśród członków uczelnianej społeczności.
Dodaj komentarz