
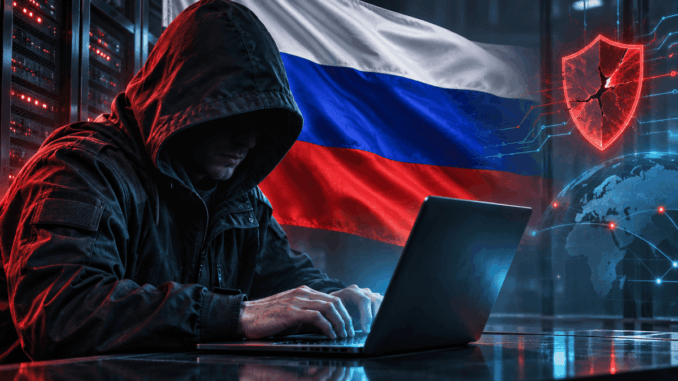
Od zwyczajnego wejścia na stronę internetową do potencjalnej utraty danych z niezaktualizowanego smartfona – taka groźba pojawiła się w wyniku działania grupy APT29. Francuska firma Sekoia ujawniła operację „Poisoned Source”, związaną z wykorzystaniem luk w zabezpieczeniach urządzeń mobilnych, która mogła zagrozić użytkownikom iPhone’ów oraz telefonów z Androidem. Za atakiem stoi prawdopodobnie grupa powiązana z rosyjskim wywiadem zagranicznym.
4 listopada Sekoia opublikowała raport, w którym wskazuje na nader skomplikowaną sieć przejętych witryn internetowych w takich krajach jak Ukraina, Stany Zjednoczone, Czechy i Bułgaria. Analitycy wykryli, że złośliwy kod był wprowadzany na legalne strony internetowe, a naruszona została m.in. ukraińska usługa analityczna, co pozwoliło dotrzeć do szerokiego grona użytkowników.
Hakerzy zastosowali trzy główne techniki: umieszczenie złośliwego kodu JavaScript na prawdziwych stronach, tworzenie fałszywych domen imitujących znane serwisy oraz ingerencję w kod usługi analitycznej. Skrypty te mogły wykradać dane użytkowników, jeśli ich urządzenia były narażone na luki bezpieczeństwa w systemach iOS lub Android.
Najbardziej skutecznym działaniem napastników była manipulacja w skrypcie Plerdy, usługi analitycznej używanej przez wiele ukraińskich witryn między 27 sierpnia a 3 września 2026 roku. Mimo że samo odwiedzenie strony nie gwarantowało infekcji, to niezaktualizowane urządzenia były szczególnie podatne na atak.
Kampania APT29 zdawała się być ukierunkowana na legalne serwisy związane z ukraińskim wojskiem, przemysłem chemicznym w USA, polityką w Czechach oraz wojskiem w Bułgarii. Powstały nawet fałszywe strony naśladujące renomowane amerykańskie i brytyjskie witryny, które mogły być użyte do dotarcia do strategicznych celów.
W szczególnie wrażliwych przypadkach, takich jak atak na iPhone’y, zagrożone były między innymi aplikacje do komunikacji, jak WhatsApp czy Telegram, a także dane osobiste, kontakty oraz lokalizacje. To sugeruje, że celem hakerów mogło być pozyskanie strategicznie ważnych informacji, co jest szczególnie istotne w kontekście obecnego konfliktu w Ukrainie.
Mimo zakończenia pewnych działań związanych z Plerdy do 3 września 2026 roku, pełna miara infrastruktury cyberprzestępców nie została unieszkodliwiona. Sekoia współpracuje z CERT-UA i innymi światowymi agencjami w celu dalszego monitoringu i zapewnienia bezpieczeństwa.
Eksperci z Sekoia podkreślają, że wszystkie wykorzystane luki zostały załatane przed rozpoczęciem kampanii, co oznacza, że zagrożone były głównie urządzenia z zaległymi aktualizacjami. Przy dobrze zaktualizowanych systemach te metody ataków nie były skuteczne. Kampania przyciągnęła uwagę Google, które wskazało na podobieństwo do wcześniejszych działań APT29.
Działania te pokazują, jak niebezpieczne mogą być luki w zabezpieczeniach oraz jak ważne jest utrzymywanie urządzeń mobilnych w pełni zaktualizowanych, aby chronić przed potencjalnie destrukcyjnymi cyberatakami.
Dodaj komentarz