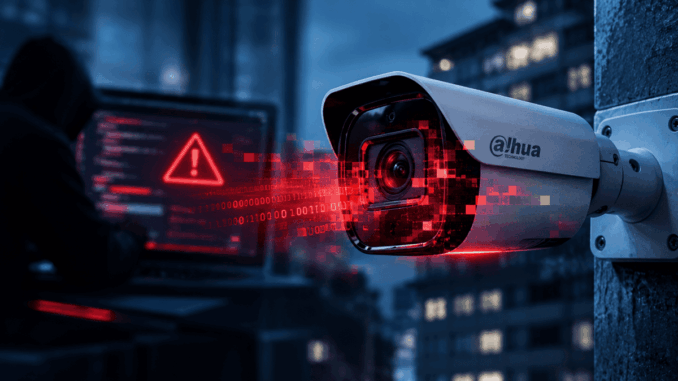
Ukraiński zespół CERT-UA wydał pilne ostrzeżenie dotyczące bezpieczeństwa kamer chińskiego producenta Dahua. Specjaliści odkryli, że urządzenia są celem ataków cyberprzestępców, którzy uzyskują nieautoryzowany zdalny dostęp do systemów. Incydenty te mają poważne konsekwencje dla użytkowników.
CERT-UA zidentyfikował, że ataki wykorzystują platformę Easy4IP, która służy do zdalnego monitorowania poprzez połączenie urządzenia z internetem. W przypadku kamer Dahua użytkownicy mogą zyskiwać podgląd na żywo za pomocą tej aplikacji, skanując kod QR lub wprowadzając numer seryjny urządzenia.
Kluczowym problemem jest fakt, że numery seryjne tych kamer mają przewidywalną budowę. Ich struktura składa się z 10 tych samych znaków dla określonego modelu oraz z 5-znakowej końcówki. Ten przewidywalny wzór umożliwia atakującym stosowanie techniki brute-force do odgadywania numerów seryjnych i sprawdzania ich połączenia z platformą. Ryzyko dotyczy wszystkich sprzętów z włączoną opcją p2p.
Dzięki temu cyberprzestępcy mogą nie tylko przechwytywać obraz z kamer, ale także zmieniać konfigurację urządzeń czy tworzyć nowe konta użytkowników. Oznacza to, że prywatność użytkowników może być poważnie zagrożona, a dane osobowe mogą trafić w niepowołane ręce.
CERT-UA zaleca użytkownikom kamer Dahua natychmiastowe sprawdzenie, czy ich urządzenia nie zostały naruszone. Użytkownicy powinni być wyczuleni na niepokojące sygnały, które mogą wskazywać na złamanie ich zabezpieczeń. Ponadto, zaleca się wyłączenie funkcji p2p, jeśli nie jest niezbędna, oraz stosowanie dodatkowych środków bezpieczeństwa, takich jak silne hasła i nieregularne przeglądanie ustawień urządzenia.
Na skutek wzrostu liczby takich incydentów, apeluje się do wszystkich użytkowników o podjęcie odpowiednich kroków w celu ochrony swoich danych i prywatności. CERT-UA podkreśla znaczenie regularnych audytów bezpieczeństwa, aby zapobiegać potencjalnym atakom i chronić się przed utratą danych.
Dodaj komentarz