
W ostatnich tygodniach doszło do serii cyberataków na francuskie sieci supermarketów, które wpłynęły na funkcjonowanie kilkuset placówek. Atak skierowany był na systemy chłodnicze, a jego skutkiem była konieczność wyrzucenia znacznych ilości mięsa i mrożonek. Podstawą do przeprowadzenia ataku były nieaktualizowane wersje oprogramowania urządzeń chłodniczych, co wskazuje na istotne zaniedbania w zakresie cyberbezpieczeństwa.
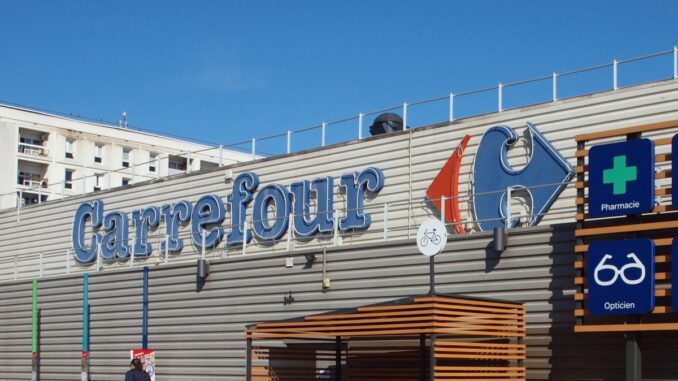
Atak dotknął co najmniej czterech największych sieci handlowych we Francji, w tym Carrefour, Intermarche, Monoprix oraz U. W wyniku zmiany temperatury w lodówkach doszło do rozmrożenia produktów w 350 sklepach na terenie całego kraju. Chociaż śledztwo prowadzone jest intensywnie, do tej pory żadna grupa cyberprzestępcza nie przyznała się do odpowiedzialności za incydent.
Dostarczający oprogramowanie do tych urządzeń firma Danfoss podkreśliła, że urządzenia miały przestarzałe oprogramowanie lub były pozbawione aktualizacji, co umożliwiło atakującym obejście zabezpieczeń i dostęp do systemów lodówek. Problem ten uwidacznia zaniedbanie w zakresie podstawowej higieny cyfrowej, które wykorzystać mógłby nawet mniej zaawansowany cyberprzestępca.
Co ciekawe, podobny incydent miał miejsce w holenderskiej sieci Albert Heijn, a jego ślad prowadził do Polski. Niemniej jednak śledczy nie wskazują na bezpośrednie powiązanie z atakami we Francji, co dodatkowo komplikuje identyfikację sprawców. Ekspert Ken Munro z Pen Test Partners zwraca uwagę, że jeśli atak był wynikiem działania wspieranego przez państwo, to dlaczego skoncentrował się jedynie na francuskich supermarketach?
We Francji liczba dostępnych z internetu urządzeń Danfoss wynosi około 4,5 tysiąca, z których tylko niewielka część została zaktualizowana do najnowszej wersji oprogramowania. Sytuacja ukazuje potrzebę bardziej rygorystycznego podejścia do kwestii bezpieczeństwa cyfrowego w infrastrukturze krytycznej, w tym w systemach związanych z przechowywaniem żywności.
Podobne incydenty nie są nowością. Na początku 2026 roku Departament Sprawiedliwości USA informował o cyberatakach przeprowadzanych przez prorosyjskie grupy na kraje NATO, w tym na infrastrukturę żywnościową. Takie działania niosą realne zagrożenie dla bezpieczeństwa żywnościowego mieszkańców, a ich skutki mogą mieć dalekosiężne konsekwencje dla gospodarek dotkniętych państw.
Obecna sytuacja wzywa do zwiększenia nakładów na bezpieczeństwo cyfrowe oraz do regularnego aktualizowania systemów, aby uniknąć podobnych incydentów w przyszłości. Rodzi to również pytania o przygotowanie podmiotów zarządzających infrastrukturą krytyczną na potencjalne zagrożenia cybernetyczne.
Dodaj komentarz